Pourquoi le tracking navigateur Shopify est fondamentalement dépassé
Pendant une décennie, le tracking Shopify consistait à coller des pixels JavaScript dans theme.liquid, installer des applications tierces ou insérer des balises dans les scripts supplémentaires du checkout. En 2026, cette approche ancestrale génère d'immenses zones d'ombre dans le pilotage de vos investissements publicitaires.
Lorsqu'un visiteur navigue sur votre boutique depuis un iPhone sous Safari (ce qui représente 65% à 80% du trafic e-commerce mobile en France et en Europe), l'Intelligent Tracking Prevention (ITP) d'Apple détecte les cookies JavaScript (comme _fbp, _ga et _gcl_au) et les supprime au bout de 7 jours — voire 24 heures seulement si le lien contenait des paramètres publicitaires comme fbclid ou gclid.
Le Coût Financier Réel de la Dégradation du Tracking
Si un client clique sur votre publicité Meta le lundi, consulte votre catalogue et finalise son achat le dimanche, Meta ne reçoit jamais le signal d'attribution. Dans Ads Manager, la campagne affiche un ROAS nul. Les algorithmes d'enchères coupent alors le budget de votre création gagnante, tandis que votre coût d'acquisition explose.
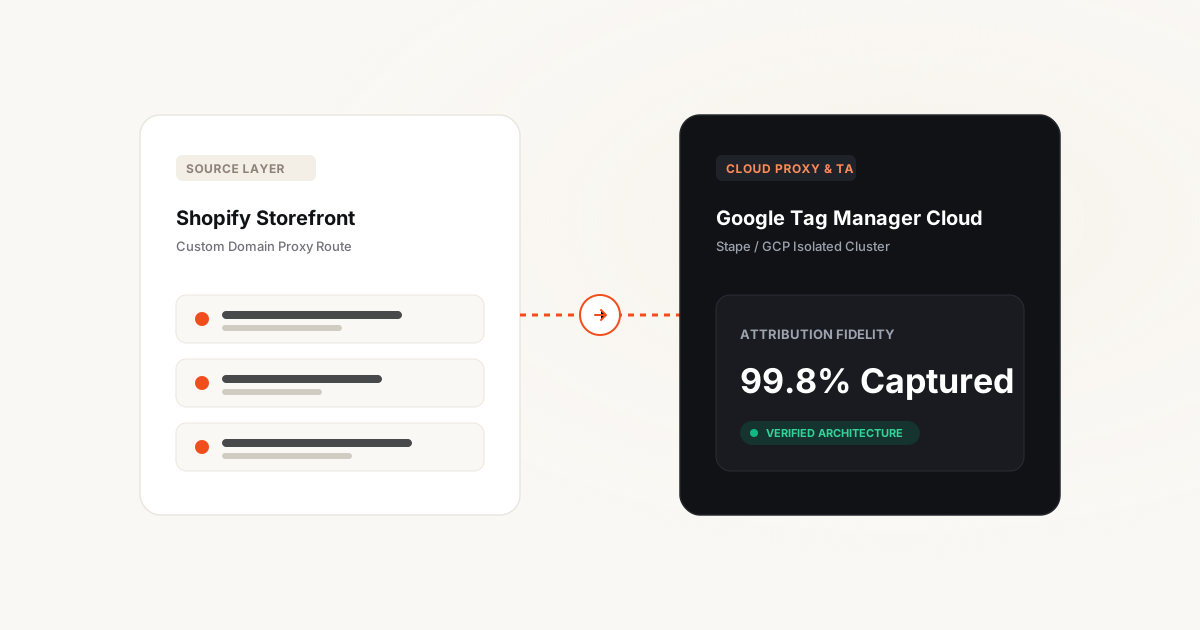
De plus, les bloqueurs de publicité (Brave, uBlock Origin) bloquent systématiquement les requêtes vers facebook.com/tr/ ou google-analytics.com. Google Tag Manager Côté Serveur (sGTM) résout ce problème en plaçant un conteneur cloud privé entre Shopify et les régies. Le navigateur envoie un flux unique à votre propre domaine, et votre serveur distribue des données enrichies de serveur à serveur.
Ingénierie Shopify Server-Side : Découvrez notre pôle Tracking Server-Side sGTM pour Shopify et consultez l'Étude de Cas E-Commerce Olivia Garden (récupération de 80 % des données de paiement et 587 % de ROAS).
Comparatif hébergement : Google Cloud Run vs Stape.io vs Apps Natives
Lors du déploiement d'un conteneur sGTM pour Shopify, trois options d'infrastructure s'offrent aux e-commerçants :
Google Cloud Run Auto-Hébergé (GCP)
L'infrastructure officielle conçue par Google. Vous déployez des conteneurs Docker directement au sein de votre compte Google Cloud Platform sur des zones géographiques européennes (ex. europe-west9 à Paris).
✗ Évitez si : Vous ne souhaitez pas gérer les alertes de facturation GCP, les coûts fixes de conteneurs minimums (120 €+/mois) et la rotation manuelle des certificats SSL.
Infrastructure Infogérée Stape.io
Une plateforme cloud optimisée exclusivement pour sGTM. Stape provisionne les serveurs, garantit la mise à l'échelle sans interruption, automatise les certificats SSL et intègre des modules avancés (comme Cookie Keeper contre Safari ITP 2.4).
✗ Évitez si : Votre gouvernance juridique d'entreprise interdit tout intermédiaire cloud entre vos serveurs propriétaires et les régies.
Solutions SaaS Propriétaires (Elevar, Littledata)
Applications tierces installables depuis l'App Store Shopify. Elles simplifient la configuration mais vous enferment dans des abonnements récurrents très élevés (150 à 800 €+/mois) sur des architectures fermées.
✗ Évitez si : Vous souhaitez rester pleinement propriétaire de vos données, concevoir une logique d'attribution sur-mesure et supprimer les coûts SaaS superflus.
Sous-domaine first-party & défense contre Safari ITP
L'étape décisive d'une architecture serveur consiste à router les flux via votre propre nom de domaine. Si votre boutique est boutique.fr, votre conteneur sGTM doit être accessible via collect.boutique.fr ou metrics.boutique.fr.
Cependant, l'équipe WebKit d'Apple a déployé des mécanismes de détection du CNAME cloaking. Si Safari identifie que collect.boutique.fr pointe vers une adresse IP tiers, il restreint la durée de vie des cookies à 7 jours.
La Solution : Routage de Sous-Répertoire via Cloudflare
Pour obtenir une immunité complète face à Safari ITP, configurez un proxy inverse via Cloudflare. En routant les requêtes de boutique.fr/data-stream/ directement vers sGTM avec les mêmes adresses IP que la boutique, le navigateur ne peut distinguer aucun signal de tiers.
De plus, sGTM permet de transformer les cookies JavaScript en cookies serveur protégés par l'attribut HttpOnly. En renvoyant l'en-tête HTTP Set-Cookie, le cookie est reconnu comme légitime par Safari et conservé jusqu'à 365 jours, restaurant vos fenêtres d'attribution multi-touch à 30 et 90 jours.
De l'API Web Pixels au Data Layer : Le Nouveau Standard
Avec l'abandon définitif de checkout.liquid, Shopify a isolé l'ensemble de la télémétrie dans l'API Web Pixels (Customer Events). Ces pixels fonctionnent dans un bac à sable (Web Worker) hermétique qui bloque tout accès à window ou au dataLayer classique sur les pages de paiement.
Pour garantir un tracking e-commerce exhaustif de la page produit jusqu'à la page de confirmation, nous déployons une architecture en deux temps :
- Boutique (Catalogue au Panier) : Conteneur GTM Web classique dans le thème capturant les micro-interactions, ajouts au panier et comportements de navigation.
- Checkout Isolé (Tunnel au Paiement) : Pixel Web personnalisé Shopify souscrivant aux événements système (
checkout_started,payment_info_submitted,checkout_completed), transmettant les charges utiles directement au conteneur sGTM en HTTP POST.
Configuration Meta CAPI & GA4 dans le Conteneur Serveur
Au sein du conteneur sGTM, les requêtes entrantes sont réceptionnées par un Client (comme le GA4 Client). Le serveur distribue ensuite les événements aux partenaires publicitaires :
- Meta Conversions API (CAPI) : Transmission directe de serveur à serveur vers l'API Graph de Meta. Les données de contact (email, téléphone, adresse) étant hachées en SHA-256 côté serveur, le score de correspondance (EMQ) atteint régulièrement 8,5 à 9,2 sur 10.
- Google Ads Conversions Améliorées : Envoi direct des coordonnées clients sécurisées et du GCLID vers Google Ads, éliminant toute dépendance aux cookies tiers.
- Google Analytics 4 : Distribution vers BigQuery et GA4 avec anonymisation des adresses IP et hébergement des données sur le territoire européen conforme aux préconisations de la CNIL.
Matrice comparative des coûts et de maintenance
Analyse du coût total de possession (TCO) des différentes architectures serveur :
Pixels App Store Shopify
Cluster Infogéré Stape.io
Google Cloud Run Auto-Hébergé
5 erreurs critiques à éviter absolument
Lors de nos audits d'onboarding chez Lines-Up, nous constatons fréquemment des installations qui faussent directement les enchères publicitaires :
Double Comptabilisation des Achats par Absence d'event_id
Si le pixel navigateur et la balise serveur CAPI ne partagent pas un identifiant event_id rigoureusement identique, Meta enregistre deux achats distincts. Le ROAS affiché est artificiellement doublé, faussant l'optimisation des algorithmes.
Envoi de Données Personnelles Non Hachées
Transmettre des adresses email ou téléphones en texte brut dans les requêtes serveur enfreint le RGPD et les politiques Meta. Toutes les données doivent impérativement être nettoyées, passées en minuscules et hachées en SHA-256 avant expédition.
Absence de Cache sur le Script gtm.js
Faire transiter le script GTM client via sGTM sans cache CDN consomme des millions de requêtes serveur inutiles. Veillez à configurer un en-tête max-age=3600 sur les ressources statiques.
Protocole de déploiement sans interruption
Pour migrer une boutique Shopify en production vers sGTM sans perturber vos campagnes en cours, suivez cette séquence rigoureuse :
- Provisionnement Cloud : Déploiement du conteneur sGTM sur Stape ou GCP et validation via la route
/healthy. - Attribution du Sous-Domaine : Configuration du DNS (
collect.boutique.fr) et génération du certificat SSL. - Tracking Parallèle : Déclenchement simultané des flux navigateur et serveur avec des chaînes
event_ididentiques pour vérifier la déduplication dans le gestionnaire d'événements Meta. - Validation de l'EMQ : Vérification de l'atteinte d'un score de qualité supérieur à 8,0/10 sur l'événement
Purchase. - Extinction Graduelle des Balises Client : Allègement du thème Shopify par le retrait des SDKs tiers superflus.
Foire aux questions techniques
Le GTM Server-Side accélère-t-il réellement ma boutique Shopify ?
Oui, de manière notable. En remplaçant les bibliothèques lourdes de chaque régie (Meta, TikTok, Criteo) par un flux télémétrique unique vers votre conteneur serveur, vous libérez le fil d'exécution JavaScript principal. Nos audits constatent un gain moyen de 300 à 600ms sur le Total Blocking Time (TBT).
Comment sGTM interagit-il avec Google Consent Mode v2 ?
sGTM prend en charge nativement le Consent Mode v2. Lorsque l'internaute refuse les cookies sur le bandeau de consentement, le statut est transmis au serveur. sGTM supprime automatiquement les identifiants et écritures de cookies, envoyant des requêtes anonymisées à Google Ads pour la modélisation statistique dans le respect strict des directives CNIL.
Puis-je installer sGTM sur Shopify Basic ou faut-il Shopify Plus ?
Vous pouvez déployer sGTM sur l'ensemble des forfaits Shopify (Basic, Shopify, Advanced). La nouvelle API Web Pixels est accessible à toutes les formules, permettant de bénéficier d'une architecture serveur d'envergure entreprise sans abonnement Shopify Plus.
Quel est le coût d'hébergement mensuel d'un conteneur sGTM ?
Pour une boutique réalisant jusqu'à 100 000 sessions mensuelles, Stape coûte environ 20 €/mois. Pour des volumes entre 500 000 et 2 000 000 de sessions, comptez entre 50 et 100 €/mois. Un déploiement direct sur Google Cloud Run revient généralement entre 120 et 300 €/mois en raison du dimensionnement des conteneurs minimaux.
Comment vérifier la déduplication dans Meta Events Manager ?
Rendez-vous dans l'onglet « Événements de test » du gestionnaire Meta. Effectuez une commande test. Vous devez observer deux lignes pour l'événement Purchase (l'une marquée Navigateur, l'autre Serveur) dotées du même identifiant. En quelques secondes, l'interface fusionne ces événements en un seul événement dédupliqué.