Comment Safari ITP purge les cookies JavaScript
L'Intelligent Tracking Prevention (ITP) d'Apple a été conçu à l'origine pour bloquer les cookies tiers de reciblage. Face aux régies publicitaires qui ont tenté de contourner ces règles en écrivant des identifiants via le code JavaScript du navigateur (document.cookie), Apple a durci son moteur WebKit.
Avec les versions actuelles d'ITP, tout cookie déposé en JavaScript est plafonné à 7 jours. Pire encore : lorsqu'un internaute clique sur une publicité portant un paramètre de tracking (comme ?gclid=... ou ?fbclid=...), la durée de vie du cookie est immédiatement réduite à 24 heures.
Conséquence Immédiate sur les Paniers Élevés
Si un internaute découvre vos produits via une publicité Instagram le dimanche soir, prend 5 jours pour comparer les avis et finalise sa commande le vendredi pour 800 €, Safari le considère comme un visiteur totalement inconnu. La vente est créditée au trafic Direct ou Organique, et Meta ne reçoit aucun signal pour alimenter ses algorithmes d'enchères.
Défense First-Party en Production : Consultez notre architecture Web Analytics & Défense Safari ITP et découvrez comment la sauvegarde des fenêtres d'attribution à 30 jours a propulsé la rentabilité dans l'Étude de Cas Olivia Garden (587 % de ROAS) et l'Étude de Cas Boobon.
Pourquoi le simple CNAME cloaking est devenu inopérant
Pour contourner la première version d'ITP, de nombreuses solutions recommandaient le « CNAME Cloaking ». Le commerçant créait un enregistrement DNS (ex. tracking.boutique.fr) pointant vers un serveur SaaS tiers (ex. saas-tracking.com).
Apple a neutralisé cette pratique depuis iOS 14. Lors de chaque connexion, WebKit analyse la chaîne de résolution DNS :
- Si l'adresse IP finale appartient à un opérateur réseau (ASN) ou sous-réseau différent de celui du site web, Safari identifie la manœuvre comme du pistage tiers maquillé.
- Les cookies associés sont instantanément bridés à 7 jours, rendant le masquage DNS inefficace.
L'architecture de cookies serveur protégés HttpOnly
Pour restaurer une attribution pérenne face aux filtres d'Apple, la gestion d'état doit être déléguée à un véritable serveur first-party renvoyant les en-têtes HTTP standards Set-Cookie.
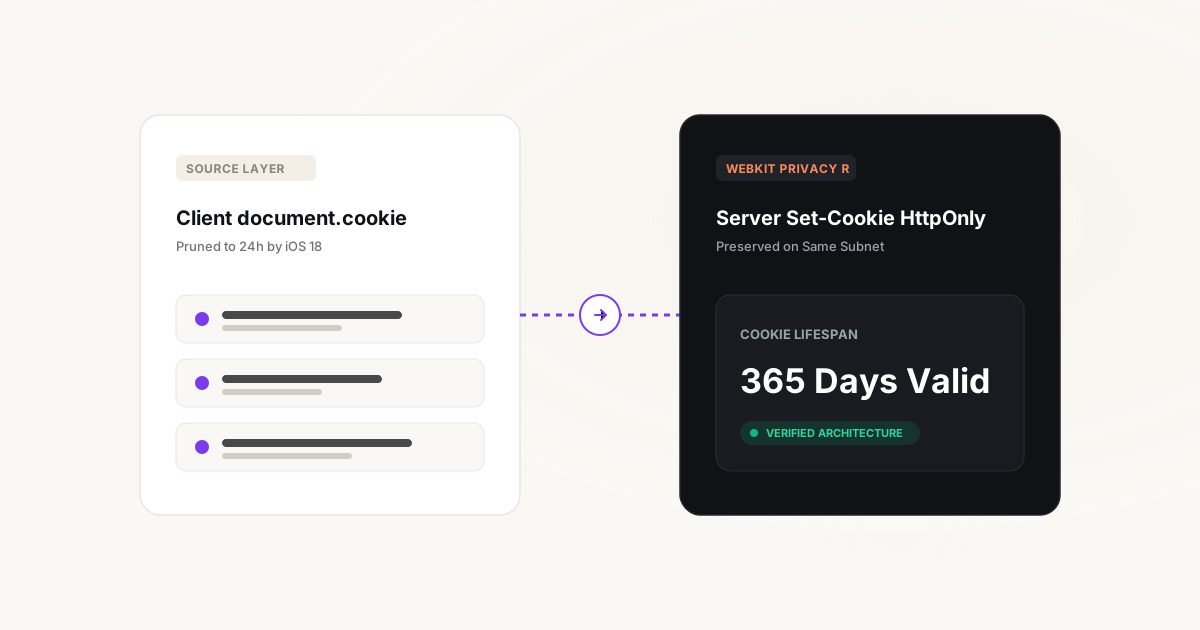
Selon les spécifications officielles de WebKit, les cookies émis directement via des réponses HTTP serveur sont reconnus comme des cookies légitimes de session et conservent leur durée de vie intégrale (jusqu'à 365 jours) :
JavaScript Client document.cookie
CNAME DNS Cloaking
Serveur Set-Cookie HttpOnly
Bâtir un graphe d'identité first-party résilient
Un graphe d'identité pérenne s'articule autour de trois niveaux de consolidation :
UUID First-Party Maître
Dès la première visite, le proxy serveur génère un identifiant cryptographique unique (ex. lu_id) transmis via un en-tête HTTP avec les attributs Secure; SameSite=Lax; HttpOnly.
Sauvegarde des Paramètres de Clic
Le serveur extrait les identifiants publicitaires (gclid, fbclid, utm_source) de l'URL et les associe à l'UUID maître dans un cache mémoire Redis, à l'abri des purges du navigateur.
Fusion avec les Données Client CRM
Lorsque l'internaute renseigne son adresse email (inscription newsletter, abandon de panier, paiement), le serveur hache l'adresse en SHA-256 et fusionne l'historique de navigation anonyme avec le profil client final.
Impact financier sur l'attribution LTV à 30 jours
Lors de nos audits d'onboarding chez Lines-Up, nous mesurons l'écart entre les chiffres de GA4 natif et les données collectées côté serveur. Sur les produits à forte réflexion (ameublement, high-tech, mode haut de gamme, B2B), le constat est sans équivoque :
- Achats Réalisés entre J+1 et J+3 : Le tracking client capte 92% des conversions.
- Achats Réalisés entre J+8 et J+14 : Le tracking client n'attribue que 24% des canaux payants d'origine.
- Achats Réalisés entre J+15 et J+30 : Le tracking client affiche 0% d'attribution publicitaire et surévalue le trafic Direct de 100%.
Le déploiement d'une infrastructure serveur étanche restaure en moyenne +28% à +42% de rentabilité publicitaire visible, permettant aux algorithmes de maximiser leurs enchères sur les segments les plus rentables.
Plan de déploiement technique : Cloudflare + sGTM
L'architecture de référence repose sur la combinaison d'un Cloudflare Worker et d'un conteneur Google Tag Manager Côté Serveur :
- Proxy Edge Même Domaine : Configuration d'un Worker Cloudflare sur la route du site principal (
boutique.fr/data-stream/*) redirigeant les requêtes vers le conteneur sGTM. Le trafic partage ainsi l'adresse IP et le certificat SSL du domaine racine. - Protocole Cookie Keeper : Interception des cookies
_gaet_fbplors des réponses HTTP pour les réémettre en cookies HttpOnly valides 365 jours. - Distribution Sécurisée : Envoi des identifiants first-party consolidés vers Meta CAPI et Google Ads Conversions Améliorées de serveur à serveur.
Limites légales RGPD & directives strictes de la CNIL
Une idée reçue dangereuse affirme que le tracking serveur permettrait de « s'affranchir du RGPD » ou de suivre les utilisateurs sans bandeau de cookies. En droit européen et selon la jurisprudence de la CNIL, cette pratique est strictement illégale.
L'article 5(3) de la directive ePrivacy s'applique à toute lecture ou écriture d'informations sur l'équipement terminal de l'internaute, quel que soit le protocole technique retenu :
- Si un visiteur clique sur « Tout Refuser », le conteneur serveur doit impérativement bloquer la collecte des identifiants et suspendre l'envoi vers les régies comme Meta ou Google.
- L'ingénierie serveur sert à garantir la qualité des données des utilisateurs consentants et à assurer l'anonymisation des adresses IP dans l'Union Européenne, jamais à contourner les droits des internautes.
Foire aux questions techniques
Safari ITP impacte-t-il les utilisateurs Google Chrome ou Android ?
Non. ITP est propre au moteur Apple WebKit. Il s'applique à tous les navigateurs sur iPhone et iPad (y compris Chrome et Firefox sur iOS, contraints d'utiliser WebKit) et à Safari sur Mac. Les utilisateurs Android et Chrome sur ordinateur ne sont pas soumis à ITP, bien que Google développe ses propres mécanismes de Privacy Sandbox.
Quelle est la différence entre un cookie client et un cookie serveur HttpOnly ?
Un cookie client est généré par JavaScript dans le navigateur (document.cookie) et peut être lu ou supprimé par les scripts et bloqueurs de publicité. Un cookie serveur HttpOnly est émis par le serveur via l'en-tête HTTP Set-Cookie ; le JavaScript ne peut ni le modifier ni le supprimer, ce qui garantit son immunité contre les purges du navigateur.
Comment fonctionne la fonctionnalité Cookie Keeper de Stape ?
Le plugin Cookie Keeper stocke un identifiant maître dans une base de données serveur sécurisée. Lorsqu'un internaute Safari revient sur le site après la suppression de son cookie par ITP, le serveur le reconnaît et réécrit instantanément la valeur originale dans la réponse HTTP.
Peut-on suivre les conversions sans cookies tiers ?
Parfaitement. Le tracking serveur moderne n'utilise aucun cookie tiers. Il s'appuie exclusivement sur des cookies first-party, des API de serveur à serveur (Meta CAPI, Google Ads) et des données de contact hachées (email, téléphone) pour assurer une réconciliation parfaite.
Quelle est la durée de vie maximale d'un cookie serveur sous Safari ?
Lorsqu'il est correctement émis en en-tête HTTP depuis un serveur first-party partageant la plage IP du site web, Safari conserve le cookie jusqu'à 400 jours (le plafond maximal imposé par Apple pour les cookies HTTP).